Ch1. 리스크 거버넌스
식별·분석·통제·승인·추적 5단계와 Risk Score 점수화로 AI 리스크를 재현 가능한 의사결정 구조로 운영하는 방법
핵심 요약
- 보안 수준은 기술 난이도보다 의사결정 구조에서 갈린다. 누가 어떤 리스크를 언제 어떤 근거로 수용했는지를 재현 가능하게 남기는 것이 핵심입니다.
- 리스크 운영은 식별·분석·통제·승인·추적 5단계로 돌아가고, 단계마다 핵심 자산 목록·통제 카탈로그·월간 리스크 리포트 같은 산출물을 남깁니다.
- Risk Score = Likelihood × Impact × Exploitability(각 1
5)로 점수화하며, 90125는 Critical로 임원 승인 전 배포를 금지합니다. - Heat Map으로 Likelihood×Impact 조합을 시각화해 즉시 완화·릴리스 전 통제 등 운영 원칙을 등급별로 적용합니다.
내부 점수와 법적 분류
이 장의 점수식·임계값은 내부 우선순위 예시입니다. 점수가 낮아도 법령상 고위험/금지 범주에 해당할 수 있으며, EU의 high-risk와 한국의 고영향 분류를 이 계산기로 결정하지 않습니다.
보안 수준은 기술 난이도보다 의사결정 구조에서 갈립니다. 관건은 "누가 어떤 리스크를 언제 어떤 근거로 수용했는지"를 재현 가능하게 남기는 것입니다.
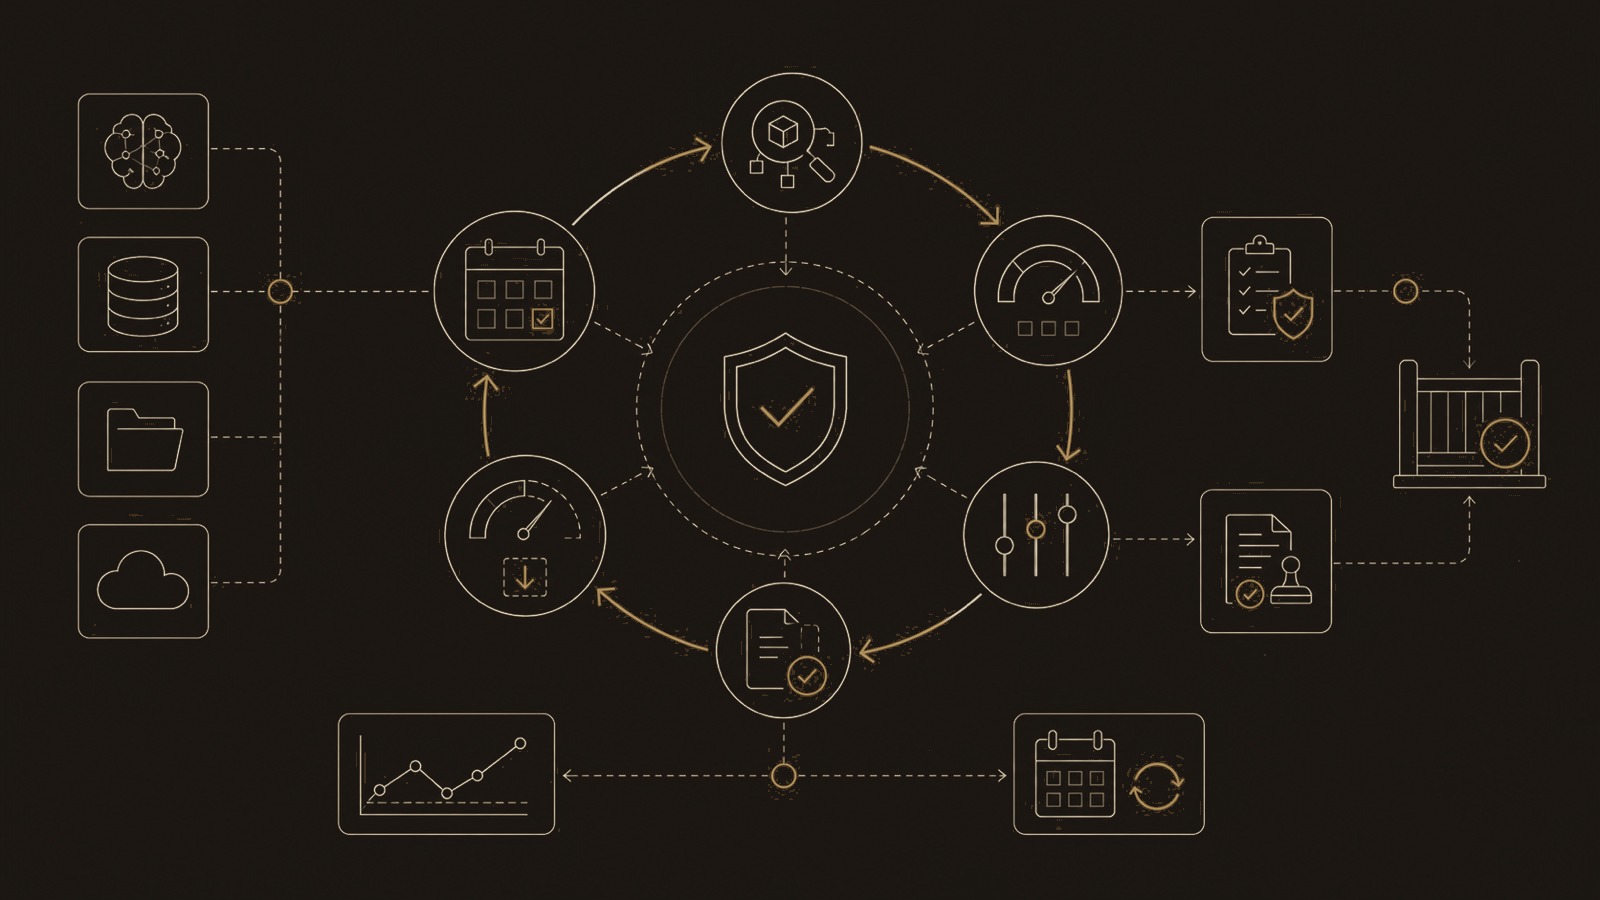
리스크 운영 모델
| 단계 | 질문 | 산출물 |
|---|---|---|
| 식별 | 무엇이 깨지면 사업이 멈추는가 | 핵심 자산 목록 |
| 분석 | 발생 가능성과 영향은 어느 수준인가 | 고유 리스크 점수 |
| 통제 | 어떤 통제가 리스크를 낮추는가 | 통제 카탈로그 |
| 승인 | 누구의 승인으로 운영할 것인가 | 수용/완화 결정 |
| 추적 | 잔여 리스크가 허용 범위 내인가 | 월간 리스크 리포트 |
점수화 기준
- Likelihood: 1~5 (빈도)
- Impact: 1~5 (재무·운영 영향)
- Exploitability: 1~5 (악용 난이도 역수)
| 점수 구간 | 분류 | 운영 원칙 |
|---|---|---|
| 1~24 | Low | 팀 단위 처리 |
| 25~59 | Medium | 보안 리뷰 의무 |
| 60~89 | High | 릴리스 전 통제 완료 |
| 90~125 | Critical | 임원 승인 전 배포 금지 |
리스크 Heat Map
Likelihood(빈도)와 Impact(영향)를 조합하면 아래처럼 리스크 등급이 나뉩니다.
Risk Appetite(리스크 허용한계) 설정
| 리스크 영역 | 허용한계(예시) | 초과 시 조치 |
|---|---|---|
| 고객 데이터 유출 | 0건(무관용) | 즉시 서비스 제한 + 사건 대응 |
| 고위험 권한 오남용 | 분기 1건 이하 | 권한 모델 재설계 |
| 감사 미증빙 통제 | 2건 이하 | 2주 내 개선 계획 제출 |
| 정책 우회 시도 성공 | 0.1% 이하 | 가드레일 강화 + 릴리스 중단 검토 |
의사결정 체계(RACI)
| 활동 | 제품팀 | 보안팀 | 플랫폼팀 | 경영진 |
|---|---|---|---|---|
| 리스크 등록 | R | C | C | I |
| 통제 설계 | C | A | R | I |
| 예외 승인 | I | R | C | A |
| 월간 리뷰 | C | R | C | A |
- R: Responsible
- A: Accountable
- C: Consulted
- I: Informed
월간 거버넌스 루프
리스크 변화 수집
- 신규 기능, 외부 벤더, 권한 변경 이슈를 등록합니다.
- 리스크 오너와 다음 검토일을 지정합니다.
잔여 리스크 재산정
- 통제 상태를 반영해 점수를 업데이트합니다.
- 변경 전/후 리스크를 비교해 추세를 기록합니다.
허용 기준 비교
- Risk appetite를 초과한 항목을 식별합니다.
- 초과 사유가 "일시"인지 "구조"인지 분류합니다.
승인/완화 결정
- 수용(accept), 완화(mitigate), 회피(avoid), 이전(transfer)로 분류합니다.
- 예외 승인 시 보상 통제와 만료일을 필수로 둡니다.
규제 동향 및 거버넌스 영향
EU AI Act 적용 일정: 2026-10-23 기준
AI Omnibus는 2026-07-27 발효되었습니다. 과거 제안 단계의 일정과 현재 적용 일정을 구분합니다.
| 날짜 | 적용 범위 | 운영 조치 |
|---|---|---|
| 2025-02-02 | Article 5 금지 행위 규정 적용 시작 | 현행 금지 범주·예외와 서비스 용도를 대조 |
| 2025-08-02 | GPAI 모델 규칙 적용 시작 | 모델 공급자/시스템 제공자 역할과 기존 모델 전환 규정을 분리 |
| 2026-07-27 | AI Omnibus 발효, 기업 AI 리터러시 요구 간소화 | Article 4를 Article 5와 구분하고 개정 범위에 맞춰 교육·증빙 정책 검토 |
| 2026-08-02 | Article 50 투명성 의무 적용 | AI 상호작용 고지, 생성 콘텐츠 표시·공개 의무를 역할별 점검 |
| 2026-12-02 | 8월 2일 이전 출시 시스템의 Article 50(2) 표시·탐지 의무 유예 종료 | 해당 시스템과 조항에 한정해 유예 적용 |
| 2027-12-02 | Annex III 고위험 AI 규칙 적용 | 위험관리·데이터·기술문서·인적 감독의 이행 계획 |
| 2028-08-02 | Annex I 제품에 내장된 고위험 AI 규칙 적용 | 제품 규제와 적합성 평가 경로 확인 |
리터러시 간소화는 EU 집행위원회와 회원국의 촉진 역할을 강화하는 변경입니다. 교육을 운영 통제로 유지할 수 있지만 과거의 기업 의무 문구를 그대로 현재 법적 요구로 표시하지 않습니다. 고위험 일정 연장이 Article 50까지 연기한 것은 아닙니다.
AI Omnibus 발효 안내 · Article 50 FAQ
Article 5 즉시 점검 필요
2025년 2월 2일부터 금지 AI 시스템 조항이 시행 중입니다. 자사 AI 서비스가 아래 금지 항목에 해당하지 않는지 즉시 확인하세요:
- 소셜 스코어링 기반 불이익 부여
- 실시간 원격 생체인식(법 집행 예외 제외)
- 감정 인식 기반 의사결정(직장·교육 환경)
- 취약 계층 대상 조작적 AI 기법
- 인터넷/CCTV 영상 무차별 수집을 통한 안면인식 DB 구축
한국 AI 기본법 동향
한국 AI 기본법은 2026년 1월 22일부터 시행 중입니다. 한국 시장을 대상으로 AI 서비스를 운영한다면 법령·시행령·고시 기준으로 아래 항목을 운영 레지스터에 반영해야 합니다.
| 추적 항목 | 현재 상태 | 대응 조치 |
|---|---|---|
| 고영향 AI 해당 여부 | 시행령·고시 기준 적용 | 자사 서비스의 고영향 AI 해당 여부를 분류하고 근거 문서화 |
| 투명성·이용자 고지 | 생성형 AI·고영향 AI 고지 체계 필요 | AI 생성 콘텐츠 표시, AI 의사결정 개입 여부, 이용자 문의 경로 점검 |
| 안전성 확보 조치 | 사업자 책임과 신뢰성 확보 요구 | 위험관리, 테스트, 로그, 인적 감독 절차를 통제 카탈로그에 등록 |
| 사고·피해 대응 | 내부 대응과 관계기관 협의 경로 필요 | Ch7 사고 대응 절차에 법무 검토, 고객 통지, 관계기관 상담 경로 반영 |
선제 대응 전략
국내 의무는 서비스 유형과 고영향 AI 해당 여부에 따라 달라집니다. EU AI Act의 고위험 AI 요구사항을 그대로 복사하지 말고, 국내 분류 결과와 고객 영향도를 기준으로 증빙 범위를 정하세요.
운영 체크리스트
- 리스크 레지스터에 소유자/만료일/다음 검토일이 존재하는가
- 예외 승인 항목에 보상 통제가 문서화되어 있는가
- High 이상 리스크가 릴리스 게이트와 연결되어 있는가
- 경영진 리포트가 기술 용어가 아닌 사업 영향 중심으로 작성되어 있는가
- EU AI Act Article 5 금지 항목 자체 점검을 완료했는가
- 한국 AI 기본법 기준으로 고영향 AI 해당 여부와 이용자 고지 체계를 점검했는가
완료 산출물
Ch1 완료 기준
이 장을 적용한 뒤에는 AI System Register, Risk Register, Risk Appetite, RACI, 월간 리스크
리뷰 일정이 남아 있어야 합니다.